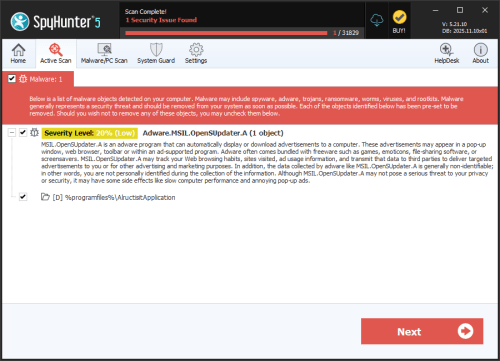
Adware.OpenSUpdater.LDA
Wertungsliste der Bedrohung
EnigmaSoft Bedrohungs-Scorecard
EnigmaSoft Threat Scorecards sind Bewertungsberichte für verschiedene Malware-Bedrohungen, die von unserem Forschungsteam gesammelt und analysiert wurden. EnigmaSoft Threat Scorecards bewerten und stufen Bedrohungen anhand verschiedener Metriken ein, darunter reale und potenzielle Risikofaktoren, Trends, Häufigkeit, Prävalenz und Persistenz. EnigmaSoft Threat Scorecards werden regelmäßig auf der Grundlage unserer Forschungsdaten und -metriken aktualisiert und sind für eine Vielzahl von Computerbenutzern nützlich, von Endbenutzern, die nach Lösungen suchen, um Malware von ihren Systemen zu entfernen, bis hin zu Sicherheitsexperten, die Bedrohungen analysieren.
EnigmaSoft Threat Scorecards zeigen eine Vielzahl nützlicher Informationen an, darunter:
Popularitätsrang: Die Rangfolge einer bestimmten Bedrohung in der Bedrohungsdatenbank von EnigmaSoft.
Schweregrad: Der ermittelte Schweregrad eines Objekts, numerisch dargestellt, basierend auf unserem Risikomodellierungsprozess und unserer Forschung, wie in unseren Kriterien zur Bedrohungsbewertung erläutert.
Infizierte Computer: Die Anzahl der bestätigten und vermuteten Fälle einer bestimmten Bedrohung, die auf infizierten Computern entdeckt wurden, wie von SpyHunter gemeldet.
Siehe auch Kriterien für die Bedrohungsbewertung .
| Beliebtheitsrang: | 21,842 |
| Bedrohungsstufe: | 20 % (Normal) |
| Infizierte Computer: | 136 |
| Zum ersten Mal gesehen: | March 26, 2022 |
| Zuletzt gesehen: | September 17, 2026 |
| Betroffene Betriebssysteme: | Windows |
Adware.OpenSUpdater.LDA ist ein Adware-Programm, das Windows-Computer angreift. Obwohl es als relativ geringe Bedrohung eingestuft wird, kann es dennoch Ihr Surfverhalten beeinträchtigen, Systemressourcen verbrauchen und Sie unerwünschten Inhalten von Drittanbietern aussetzen. Wenn Sie verstehen, wie es funktioniert, können Sie es vermeiden und schnell entfernen, falls es sich auf Ihrem System einnistet.
Inhaltsverzeichnis
Was Adware.OpenSUpdater.LDA tut
Wie die meisten Adware-Programme ist auch Adware.OpenSUpdater.LDA darauf ausgelegt, automatisch Werbung auf einem infizierten Computer zu generieren und anzuzeigen. Diese Werbung kann verschiedene Formen annehmen, darunter Pop-up-Fenster, Browserbanner, eingebettete Werbung auf legitimen Webseiten oder Werbung in einer gebündelten, werbefinanzierten Anwendung. Das Programm kann zudem unbemerkt im Hintergrund laufen, beim Systemstart ausgeführt werden und regelmäßig neue Werbeinhalte von entfernten Servern abrufen.
Neben der Einblendung von Werbung überwacht diese Art von Adware häufig das Surfverhalten der Nutzer, beispielsweise welche Websites besucht, welche Anzeigen angeklickt und weitere Nutzungsdaten. Diese Informationen können an Dritte weitergegeben werden, die damit Werbeprofile erstellen und gezieltere Werbung ausspielen. Obwohl dieses Verhalten nicht so offensichtlich schädlich ist wie bei anderen Schadprogrammen, stellt es einen Eingriff in die Privatsphäre dar, dem viele Nutzer bei offener Offenlegung nicht freiwillig zustimmen würden.
Wie es üblicherweise auf Computer gelangt
Adware-Programme wie Adware.OpenSUpdater.LDA verbreiten sich typischerweise über Software-Bundles. Sie werden oft zusammen mit kostenlosen Downloads wie Spielen, Bildschirmschonern, Emoticon-Paketen, Filesharing-Tools oder anderen Freeware-Dienstprogrammen angeboten. Während der Installation kann die Adware-Komponente als vorausgewähltes „optionales“ Angebot automatisch installiert werden, sofern der Nutzer sie nicht aktiv abwählt. Da viele Nutzer Installationsassistenten übereilt durchlaufen, ohne jeden Bildschirm sorgfältig zu lesen, wird Adware häufig ohne Wissen oder Zustimmung des Nutzers installiert.
Die mit dieser Erkennung verknüpfte Datei verwendet einen generischen, nicht verwandten Produktnamen und ein Firmenlogo. Ihre digitale Signatur stammt von einer Zertifizierungsstelle, die von Windows nicht als vertrauenswürdig eingestuft wird. Solche nicht übereinstimmenden oder nicht vertrauenswürdigen Signaturen sind eine gängige Taktik, um Adware auf den ersten Blick legitimer erscheinen zu lassen.
Risiken für den Nutzer
Obwohl Adware.OpenSUpdater.LDA nicht als besonders gefährlich eingestuft wird, birgt es dennoch reale Risiken:
- Ständige Pop-ups und eingeblendete Werbung können das Surfen verlangsamen und das gesamte Benutzererlebnis beeinträchtigen.
- Gesammelte Browserdaten können ohne ausdrückliche Einwilligung an Werbetreibende oder andere Dritte weitergegeben werden.
- Manche von Adware eingeblendeten Werbeanzeigen können zu minderwertigen, irreführenden oder unsicheren Webseiten führen.
- Adware kann Systemressourcen und Bandbreite verbrauchen und dadurch die Leistung beeinträchtigen.
Anzeichen einer Infektion
Benutzer, die mit dieser Art von Adware zu tun haben, bemerken möglicherweise eine Zunahme unerwarteter Pop-up-Werbung, neue Symbolleisten oder Browsererweiterungen, die sie nicht installiert haben, Änderungen der Browser-Startseite oder der Sucheinstellungen, eine träge System- oder Browserleistung sowie unbekannte Prozesse, die im Hintergrund laufen oder automatisch mit Windows starten.
Wie Sie sich schützen können
Um das Risiko von Adware-Infektionen zu minimieren, laden Sie Software stets direkt von offiziellen oder vertrauenswürdigen Quellen herunter und meiden Sie Downloadseiten von Drittanbietern, die zusätzliche Programme bündeln. Wählen Sie bei der Installation, sofern verfügbar, die benutzerdefinierten oder erweiterten Installationsoptionen, um angebotene Zusatzsoftware zu überprüfen und gegebenenfalls abzuwählen. Halten Sie Ihr Betriebssystem und Ihre installierten Anwendungen auf dem neuesten Stand und überprüfen Sie regelmäßig Ihre Liste der installierten Programme und Browsererweiterungen auf unbekannte Einträge. Die regelmäßige Verwendung einer zuverlässigen und aktuellen Sicherheitssoftware zum Scannen Ihres Systems kann ebenfalls helfen, Adware zu erkennen und zu entfernen, bevor sie weitere Probleme verursacht.
Analysebericht
Allgemeine Information
| Nachname: | Adware.OpenSUpdater.LDA |
|---|---|
| Signaturstatus: | Root Not Trusted |
Bekannte Proben
Bekannte Proben
Dieser Abschnitt listet weitere Dateibeispiele auf, von denen angenommen wird, dass sie mit dieser Familie in Verbindung stehen.|
MD5:
16143544d75ca751f33330ad8669fd96
SHA1:
3acc9eb2da1175fea57dd83e5ad4b6f52316b834
SHA256:
AAF3C2D0A2D34C9063F325CDD942A60363F50E2937B3C9D67F9850324AC21572
Dateigröße:
1.94 MB, 1938528 Bytes
|
Attribute der portablen Windows-Ausführungsdatei
- File doesn't have "Rich" header
- File doesn't have exports table
- File doesn't have relocations information
- File has TLS information
- File is 32-bit executable
- File is console application (IMAGE_SUBSYSTEM_WINDOWS_CUI)
- File is either console or GUI application
- File is Native application (NOT .NET application)
- File is not packed
- IMAGE_FILE_DLL is not set inside PE header (Executable)
Mehr anzeigen
- IMAGE_FILE_EXECUTABLE_IMAGE is set inside PE header (Executable Image)
Dateisymbole
Dateisymbole
Dieser Abschnitt zeigt Symbolressourcen, die in Familienbeispielen gefunden wurden. Schadsoftware verwendet häufig Symbole, die üblicherweise mit legitimer Software in Verbindung gebracht werden, um Benutzer in die Irre zu führen und ihnen vorzugaukeln, die Schadsoftware sei harmlos.


Windows PE Versionsinformationen
Windows PE Versionsinformationen
Dieser Abschnitt zeigt die Werte und Attribute, die in der Windows-Dateiversionsinformationsstruktur für Beispiele dieser Familie festgelegt wurden. Um Benutzer irrezuführen, fügen Malware-Angreifer häufig gefälschte Versionsinformationen hinzu, die legitime Software imitieren.| Name | Wert |
|---|---|
| Company Name | SlateBlueWord Ltd |
| File Description | SlateBlueWord |
| File Version | 2.0.7.8 |
| Internal Name | slateblueword |
| Legal Copyright | SlateBlueWord Ltd 2020 |
| Original Filename | slateblueword.exe |
| Product Name | SlateBlueWord |
| Product Version | 2.0.7.8 |
Digitale Signaturen
Digitale Signaturen
Dieser Abschnitt listet digitale Signaturen auf, die den Samples dieser Familie zugeordnet sind. Bei der Analyse und Überprüfung digitaler Signaturen ist es wichtig sicherzustellen, dass die ausstellende Zertifizierungsstelle eine bekannte und vertrauenswürdige Instanz ist und der Status der Signatur gültig ist. Malware wird häufig mit nicht vertrauenswürdigen, selbstsignierten digitalen Signaturen signiert (die von Malware-Autoren ohne Überprüfung leicht erstellt werden können). Malware kann auch mit legitimen Signaturen signiert sein, die jedoch ungültig sind, sowie mit Signaturen fragwürdiger Zertifizierungsstellen, die gefälschte oder irreführende Namen als „Signierer“ verwenden.| Unterzeichner | Wurzel | Status |
|---|---|---|
| FalxEllon | FalxEllon | Root Not Trusted |
Dateieigenschaften
- x86
Blockinformationen
Blockinformationen
Während der Analyse zerlegt EnigmaSoft Dateiproben in logische Blöcke zur Klassifizierung und zum Vergleich mit anderen Proben. Anhand dieser Blöcke lassen sich Regeln zur Malware-Erkennung generieren und Dateiproben basierend auf gemeinsamem Quellcode, Funktionalität und anderen charakteristischen Merkmalen in Familien einteilen. Dieser Abschnitt enthält eine Zusammenfassung dieser Blockdaten sowie deren Klassifizierung durch EnigmaSoft. Sofern verfügbar, wird auch eine visuelle Darstellung der Blockdaten angezeigt.| Gesamtanzahl der Blöcke: | 6,046 |
|---|---|
| Potenziell schädliche Blöcke: | 970 |
| Zugelassene Blocker: | 4,358 |
| Unbekannte Blöcke: | 718 |
Visuelle Karte
? – Unbekannter Block
x – Potenziell schädliche Sperre